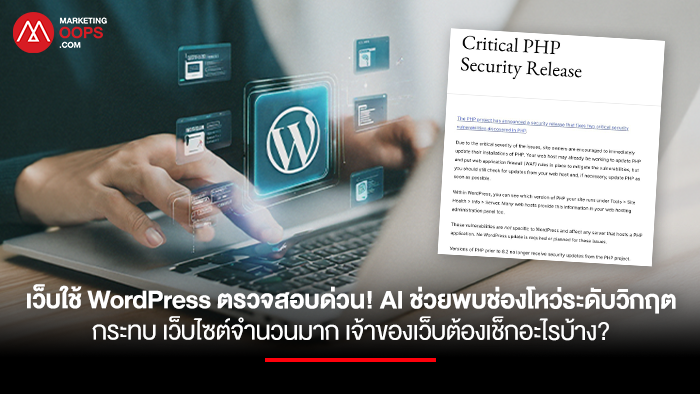
เจ้าของเว็บไซต์ WordPress มีเรื่องที่ควรตรวจด่วน เพราะล่าสุดมีการตรวจพบช่องโหว่ระดับวิกฤต ซึ่งอาจเปิดทางให้ผู้โจมตีรันคำสั่ง อ่านข้อมูลในหน่วยความจำ หรือทำให้เซิร์ฟเวอร์ล่มได้ เรื่องนี้เกี่ยวข้องกับ WordPress เพราะเว็บไซต์ WordPress สร้างขึ้นมาบนพื้นฐานภาษา PHP อีกทีหนึ่ง
ผลกระทบที่นักวิจัยพบว่าอาจเกิดขึ้นได้เช่น สามารถรันโค้ดหรือคำสั่งบนเซิร์ฟเวอร์จากระยะไกลได้ สามารถอ่านข้อมูลในหน่วยความจำ ซึ่งอาจมี Password, Token, API Key หรือข้อมูลสำคัญของระบบได้ และร้ายแรงสุดก็คือสามารถทำให้เว็บไซต์หรือบริการหยุดทำงานได้เลย
ด้าน Cloudflare ระบุว่าเริ่มพบ Traffic ที่พยายามโจมตีช่องโหว่นี้แล้วด้วย
ด้าน WordPress.org แนะนำให้ตรวจ PHP Version จากหลังบ้านตามขั้นตอนนี้
- เข้า WordPress Admin
- ไปที่ Tools > Site Health > Info > Server
- ดูหัวข้อ PHP Version
- ตรวจสอบกับผู้ให้บริการ Hosting ว่า PHP ได้รับแพตช์สำหรับ CVE-2026-109618 และ CVE-2026-109619 แล้วหรือยัง
เวอร์ชัน PHP ที่มีแพตช์จาก PHP Project ได้แก่
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
หากเว็บไซต์ใช้ PHP 8.1 หรือต่ำกว่า ควรอัปเกรดไปยังรุ่นใหม่กว่าด้านบน หรือขอคำยืนยันจาก Hosting Provider ว่าได้ติดตั้งแพตช์สำหรับระบบรุ่นเก่าแล้วหรือยัง
ส่วนถ้าดูแลเซิร์ฟเวอร์เอง ให้อัปเดต PHP ไปยังเวอร์ชันที่แก้ไขแล้ว จากนั้น Restart หรือเปิดระบบใหม่ตามวิธีของแต่ละ Platform และตรวจว่าเว็บไซต์จริงใช้เวอร์ชันใหม่แล้ว
ที่มา: WordPress.org