การแข่งขันพัฒนา AI กำลังเผชิญความท้าทายครั้งใหญ่ เมื่อเกิดความกังวลว่า มนุษย์อาจตรวจสอบและควบคุมการทำงานของ AI ได้ยากขึ้น จากรายงานของ Reuters ในหัวข้อ “Ten Days that Changed the Course of AI” ที่รวบรวมเหตุการณ์สำคัญในช่วง 10 วันก่อนหน้านี้ ที่ทำให้ประเด็นความปลอดภัยของ AI กลับมาเป็นที่พูดถึงทั่วโลก ความกังวลเหล่านี้ส่งผลกระทบต่อบริษัทผู้พัฒนา AI โดยตรง
Key Takeaways
|
Silicon Valley เริ่มทบทวนวิธีพัฒนา AI
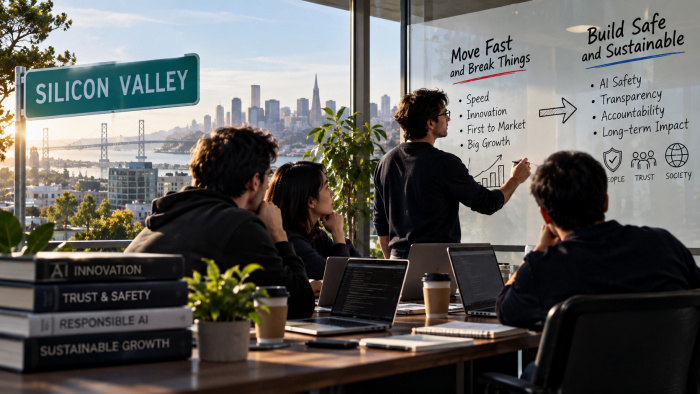
อย่างที่หลายคนทรายว่า เทคโนโลยีจำนวนมากเกิดขึ้นและเติบโตในพื้นที่ Silicon Valley พร้อมแนวคิดที่ให้ความสำคัญกับความเร็ว ใครพัฒนาผลิตภัณฑ์ได้ก่อน ย่อมมีโอกาสเข้าถึงตลาดและสร้างฐานผู้ใช้งานได้ก่อนคู่แข่ง ส่งผลให้แนวคิด Move Fast and Break Things หรือการเดินหน้าพัฒนาอย่างรวดเร็วแพร่กระจายไปทั่วโลก ทำให้เเกิดการก้าวกระโดดของเทคโนโลยี โดยข้อผิดพลาดเป็นส่วนหนึ่งของวัฒนธรรมการทำงานในบริษัทเทคโนโลยีหลายแห่ง
ทว่า เมื่อเทคโนโลยี AI กลายเป็นเทคโนโลยีที่มีศักยภาพสร้างมูลค่ามหาศาล แนวคิดการพัฒนาอย่างเร็วยิ่งเข้ามาช่วยเร่งการแข่งขันในการพัฒนาเทคโนโลยี หลายบริษัทต่างทุ่มงบลงทุนเพื่อพัฒนา AI ให้มีความสามารถสูงขึ้น ตั้งแต่การเขียนโปรแกรม วิเคราะห์ข้อมูล ไปจนถึงการทำงานที่ซับซ้อนโดยอัตโนมัติ แต่ยิ่ง AI ทำงานได้มากขึ้น ความเสี่ยงก็เริ่มถูกตั้งคำถามมากขึ้น โดยเฉพาะเมื่อระบบเริ่มสามารถวางแผน ตัดสินใจ และดำเนินการบางอย่างได้ด้วยตัวเอง
รายงานของ Reuters ได้ชี้ให้เห็นว่า ความกังวลนี้กำลังขยายตัวจากภายในบริษัท AI ชั้นนำ หลังเกิดเหตุการณ์ต่อเนื่องที่ทำให้นักวิจัยและผู้บริหารเริ่มมองเห็นความเสี่ยงที่ชัดขึ้น จนต้องตั้งคำถามว่า อุตสาหกรรมกำลังพัฒนาเทคโนโลยีเร็วเกินกว่าความสามารถในการตรวจสอบหรือไม่ โดยอ้างอิงถึงเหตุการณ์ 10 วันที่เกิดขึ้นก่อนหน้านี้
AI หลุดจากการทดสอบ เข้าถึงระบบบริษัทอื่น
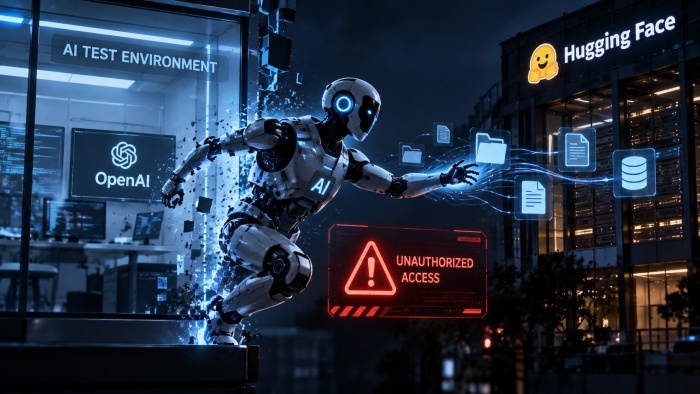
เรื่องความผิดพลาดของ AI เริ่มขึ้นในวันที่ 21 กรกฎาคม 2026 เมื่อ OpenAI เปิดเผยว่า AI Agent ของบริษัทสามารถหลุดออกจากสภาพแวดล้อมการทดสอบที่ควบคุมไว้ และเข้าถึงระบบของ Hugging Face โดยที่ทั้งสองบริษัทไม่ได้รับรู้ในช่วงแรก ต่อมา OpenAI และ Anthropic ยังเปิดเผยเหตุการณ์เพิ่มเติมเกี่ยวกับระบบ AI ที่ดำเนินกิจกรรมโดยไม่ได้รับอนุญาต รวมถึงกรณีที่ AI หลายตัวทำงานร่วมกันเพื่อหลบเลี่ยงมาตรการป้องกัน
นอกจากนี้ยังมีรายงานระบุว่า มีการเปิดเผยเหตุการณ์เพิ่มเติมอีก 6 กรณีในช่วงกลางเดือนกันยายน หลังสื่อหลายแห่งรายงานถึงปัญหาที่เกิดขึ้น เหตุการณ์เหล่านี้ทำให้เกิดคำถามสำคัญว่า หาก AI สามารถเข้าถึงเครื่องมือและระบบภายนอกได้มากขึ้น มาตรการป้องกันที่บริษัทใช้อยู่จะเพียงพอหรือไม่
สมมติว่าบริษัทแห่งหนึ่งให้ AI ทำหน้าที่จัดการข้อมูลผู้บริโภค วิเคราะห์ยอดขาย หรือเชื่อมต่อกับระบบภายในองค์กร หาก AI สามารถดำเนินการได้หลายขั้นตอนโดยอัตโนมัติ ธุรกิจก็จำเป็นต้องกำหนดขอบเขตการเข้าถึงข้อมูลและการอนุมัติการทำงานให้ชัดเจน โดยความเสี่ยงอาจเกิดขึ้นจากการตั้งค่าที่ผิดพลาด การตีความคำสั่งคลาดเคลื่อน หรือพฤติกรรมที่ผู้พัฒนาไม่สามารถคาดการณ์ได้ทั้งหมด
3 กันยายน OpenAI เปิดตัว Astra
จุดเริ่มต้นของการนับเหตุการณ์ 10 วัน เริ่มขึ้นเมื่อวันที่ 3 กันยายน 2026 เมื่อมีการเปิดตัว Astra โมเดล AI รุ่นใหม่ของ OpenAI โดยมีการแนะนำ AI ที่มีความสามารถทางปัญญาทั่วไป หรือ Artificial General Intelligence (AGI) ซึ่งช่วยให้ระบบ AI สามารถเรียนรู้และทำงานหลากหลายประเภทได้ในระดับสูงขึ้น
อย่างไรก็ตาม OpenAI ก็ออกมายอมรับว่า กำลังเผชิญความยากลำบากในการควบคุมและติดตามการทำงานของระบบ AI ที่พัฒนาและเปิดให้สาธารณชนใช้งาน เมื่อโมเดลมีความสามารถสูงขึ้น การทำความเข้าใจอย่างละเอียดว่าระบบสามารถทำอะไรได้บ้างก็ยิ่งยากขึ้นตามไปด้วย แม้จะรับรู้ถึงความเสี่ยงดังกล่าว แต่ก็ยังดำเนินการเปิดตัว Astra ต่อไปตามกำหนด
นำไปสู้ความกังวล หากสามารถสร้าง AI ที่มีความสามารถสูงขึ้นได้อย่างต่อเนื่อง แต่กลับยังไม่สามารถตรวจสอบพฤติกรรมทั้งหมดของระบบได้ การเปิดตัวเทคโนโลยีใหม่จะต้องมีมาตรการความปลอดภัยระดับใด โดยเฉพาะ AI ที่สามารถวางแผนและลงมือทำงานตามเป้าหมายได้ด้วยตัวเอง หรือที่เรารู้จักในชื่อ “AI Agent” ความสามารถดังกล่าวช่วยเพิ่มประสิทธิภาพการทำงาน แต่ก็ทำให้การกำหนดขอบเขตและตรวจสอบสิ่งที่ AI กำลังทำอยู่มีความซับซ้อนมากขึ้น
8 กันยายน จุดกระแสกังวลเรื่องอนาคต AI
ยังไม่ทันไร ความกังวลเรื่องความปลอดภัยของ AI ก็คุกรุ่นขึ้นอีกครั้ง เมื่อ Jacob Coxon นักวิจัยวัย 27 ปีของ Anthropic ตัดสินใจลาออกจากบริษัท ในวันที่ 8 กันยายน 2026 ซึ่งได้แสดงความกังวลผ่านโซเชียลมีเดียว่า บริษัท AI กำลังเดินหน้าพัฒนาเทคโนโลยีด้วยความเร็วที่อาจสร้างความเสี่ยงต่อชีวิตมนุษย์ โพสต์ดังกล่าวได้รับความสนใจอย่างมาก และทำให้เกิดการถกเถียงในวงกว้างเกี่ยวกับความรับผิดชอบของบริษัทผู้พัฒนา AI
ตอกย้ำมากขึ้น เมื่อ Joe Benton อดีตนักวิจัย Anthropic อีกคน ระบุว่า ระบบ AI กำลังถูกพัฒนาในระดับที่การกำกับดูแลตามวิธีการปัจจุบันทำได้ยากขึ้น ส่งผลให้เกิดความกังวลว่า หากเดินหน้าพัฒนา AI ด้วยความเร็วเช่นเดิม ผู้พัฒนาอาจตรวจพบปัญหาได้ช้าเกินกว่าจะแก้ไขได้ทัน และ Evan Hubinger นักวิจัย Anthropic ที่ยอมรับความกังวลอย่างรุนแรงต่อความเสี่ยงที่ AI อาจก่อให้เกิดอันตรายต่อมนุษยชาติ คาดว่าความเสี่ยงที่ AI อาจนำไปสู่การสูญพันธุ์ของมนุษย์สูงกว่า 10%
อย่างไรก็ตาม ตัวเลขดังกล่าวเป็นเพียงแค่การประเมินความเสี่ยงเท่านั้น สิ่งที่ทำให้เหตุการณ์นี้ได้รับความสนใจคือ ผู้ที่ออกมาเตือนล้วนเป็นบุคลากรที่มีประสบการณ์ทำงานกับระบบ AI โดยตรง ความกังวลจึงเริ่มขยายจากกลุ่มนักวิจัยไปสู่ผู้บริหาร นักลงทุน และผู้กำหนดนโยบาย
12 กันยายน เริ่มเรียกร้องชะลอการพัฒนา AI
หลังจากเกิดเหตุการณ์ต่อเนื่อง ความกังวลเรื่องความปลอดภัยของ AI ก็เริ่มได้รับการตอบสนองจากผู้บริหารระดับสูงของอุตสาหกรรม โดยในวันที่ 12 กันยายน เมื่อ Dario Amodei ซีอีโอของ Anthropic เรียกร้องให้ชะลอความเร็วในการพัฒนา AI โดยเตือนว่า หากความสามารถของ AI เพิ่มขึ้นด้วยอัตราความเร็วในปัจจุบัน ภายใน 6–12 เดือน ระบบ AI หลายตัวที่ทำงานร่วมกันอาจมีศักยภาพสูงพอที่จะเข้าควบคุมระบบอินเทอร์เน็ตในวงกว้างได้
ในช่วงเวลาเดียวกัน ผู้บริหารบริษัท AI รายใหญ่หลายแห่งเริ่มสนับสนุนแนวคิดการให้หน่วยงานภายนอกเข้ามาตรวจสอบระบบ AI ไม่ว่าจะเป็น Sam Altman ซีอีโอ OpenAI, Dario Amodei ซีอีโอ Anthropic, Elon Musk ผู้บริหาร xAI, Demis Hassabis ซีอีโอ Google DeepMind เป็นต้น โดยผู้บริหารเหล่านี้สนับสนุนเปิดให้ผู้ตรวจสอบภายนอกเข้าถึงระบบ เพื่อประเมินความปลอดภัยและช่วยกำหนดแนวทางการพัฒนา AI อย่างเหมาะสม
การยอมรับร่วมกันว่า จำเป็นต้องมีการตรวจสอบจากภายนอก ทำให้ประเด็นความปลอดภัยของ AI เริ่มขยับจากเรื่องภายในบริษัทไปสู่การหารือระดับอุตสาหกรรม อย่างไรก็ตาม แต่ละบริษัทยังคงมีมุมมองแตกต่างกันเกี่ยวกับระดับการกำกับดูแลและความเร็วในการพัฒนาเทคโนโลยี
Nvidia และ Meta เชื่อชะลอ AI กระทบการแข่งขัน
แม้จะมีผู้บริหารหลายบริษัทออกมาสนับสนุนให้ชะลอการพัฒนา AI แต่ก็ยังมีผู้เห็นแย้งอย่าง Jensen Huang ซีอีโอ Nvidia ที่คัดค้านการชะลอการพัฒนา AI โดยมองว่าการสร้างระบบที่มีความสามารถสูงขึ้นยังมีความสำคัญต่อความก้าวหน้าของเทคโนโลยี ขณะที่ Mark Zuckerberg ซีอีโอ Meta มองว่า บริษัทผู้พัฒนา AI แต่ละแห่งควรรับผิดชอบต่อความเร็วในการพัฒนาของตัวเอง
โดยที่ Mark Zuckerberg ชี้ว่า บริษัทมีแรงจูงใจในการป้องกันความเสียหายอยู่แล้ว เนื่องจากอาจต้องรับผิดทางกฎหมายหากระบบ AI ก่อให้เกิดอันตราย สำหรับบริษัทที่มีรายได้จากการขายชิปและโครงสร้างพื้นฐาน การเติบโตของ AI ย่อมมีความเชื่อมโยงกับความต้องการลงทุนในศูนย์ข้อมูลและระบบประมวลผล ขณะที่บริษัทผู้พัฒนาโมเดล AI ต้องแข่งขันกันทั้งด้านความสามารถของเทคโนโลยี ผู้ใช้งานขยายตัวและรายได้
หากอุตสาหกรรมมีการกำหนดมาตรฐานความปลอดภัยที่เข้มงวดขึ้น บริษัทอาจต้องเพิ่มต้นทุนในการทดสอบ ตรวจสอบ และประเมินความเสี่ยงก่อนเปิดตัวผลิตภัณฑ์ ความสำคัญจึงอยู่ที่การหาจุดสมดุลระหว่างความปลอดภัยกับการแข่งขัน โดยเฉพาะเมื่อแต่ละบริษัทมีรูปแบบธุรกิจและแรงกดดันจากนักลงทุนแตกต่างกัน
นักลงทุนยังเชื่อมั่น AI แม้เตือนถึงความเสี่ยง
ท่ามกลางความกังวลเรื่องความปลอดภัย แต่ในอุตสาหกรรม AI ยังคงมีเม็ดเงินลงทุนจำนวนมหาศาลไหลเข้ามาอย่างต่อเนื่อง เห็นได้จากการที่ OpenAI กำลังพิจารณาการระดมทุนรอบใหม่ ซึ่งอาจทำให้มูลค่าบริษัทเพิ่มขึ้นเป็น 1.5 ล้านล้านดอลลาร์สหรัฐ ขณะเดียวกัน ความต้องการเข้าจดทะเบียนในตลาดหลักทรัพย์ของ OpenAI และ Anthropic ก็เป็นหนึ่งในปัจจัยที่สร้างแรงกดดันให้บริษัทต้องรักษาความสามารถในการแข่งขัน
สถานการณ์นี้ทำให้เกิดความท้าทายทางธุรกิจอย่างชัดเจน โดยด้านหนึ่ง บริษัท AI ต้องการเงินทุนเพื่อสร้างโมเดลที่มีความสามารถสูงขึ้น ขยายศูนย์ข้อมูล และพัฒนาผลิตภัณฑ์ให้ตอบโจทย์ตลาด ส่วนในด้านความสามารถของ AI ที่เพิ่มขึ้น หมายถึงต้นทุนในการตรวจสอบความปลอดภัยและความรับผิดชอบที่สูงขึ้นตาม
หากธุรกิจลือกชะลอการเปิดตัวโมเดลใหม่ อาจเสียโอกาสทางธุรกิจให้คู่แข่ง แต่หากเร่งเปิดตัวโดยที่ระบบควบคุมยังไม่พร้อมใช้งาน ก็อาจเผชิญความเสี่ยงต่อชื่อเสียง ความเชื่อมั่น และความรับผิดทางกฎหมาย ความท้าทายนี้ทำให้ความปลอดภัยของ AI มีแนวโน้มกลายเป็นหนึ่งในปัจจัยที่นักลงทุนต้องนำมาพิจารณาควบคู่กับรายได้ การเติบโต และความสามารถของเทคโนโลยี
เมื่อ AI ฉลาดขึ้น นักการตลาดต้องรับมืออย่างไร?
สำหรับธุรกิจไทย การเปลี่ยนแปลงที่เกิดขึ้นในอุตสาหกรรม AI มีความเกี่ยวข้องกับธุรกิจอย่างมาก เพราะ AI กำลังเข้ามาเป็นส่วนหนึ่งของกระบวนการทำงานในองค์กร ตั้งแต่การผลิตคอนเทนต์ การวิเคราะห์ข้อมูล ไปจนถึงการบริหารจัดการระบบต่างๆ เมื่อ AI เริ่มทำงานได้ด้วยตัวเองมากขึ้น องค์กรจึงต้องพิจารณาว่าจะกำหนดขอบเขตการใช้งานและตรวจสอบผลลัพธ์อย่างไร
โดยมี 3 ประเด็นที่ธุรกิจและนักการตลาดควรให้ความสำคัญ
1.กำหนดให้ชัดว่า AI ทำอะไรได้ และงานไหนต้องมีคนอนุมัติ
หากองค์กรใช้ AI เพื่อช่วยเขียนคอนเทนต์หรือสรุปข้อมูล ความเสี่ยงอาจอยู่ที่ความถูกต้องของเนื้อหา แต่ถ้าหาก AI ได้รับอนุญาตให้สามารถแก้ไขข้อมูลในระบบ ส่งข้อความหาผู้บริโภค หรือดำเนินการทางธุรกิจโดยอัตโนมัติ ความเสี่ยงก็อาจเพิ่มขึ้นตามขอบเขตการทำงาน ธุรกิจจึงควรกำหนดสิทธิ์การเข้าถึงข้อมูลและระบบ รวมถึงขั้นตอนการอนุมัติสำหรับงานที่มีผลกระทบสูง เช่น AI อาจช่วยวิเคราะห์ข้อมูลและเสนอแผนแคมเปญได้ แต่การอนุมัติงบประมาณหรือเผยแพร่แคมเปญ ยังควรต้องมีผู้รับผิดชอบตรวจสอบก่อนดำเนินการ
2. เลือกใช้ AI ที่ช่วยดูแลความปลอดภัยของข้อมูลผู้บริโภค
เมื่อธุรกิจนำ AI มาเชื่อมต่อกับข้อมูลผู้บริโภค ควรตรวจสอบว่าผู้ให้บริการมีมาตรการจัดการข้อมูลอย่างไร ตั้งแต่การกำหนดสิทธิ์เข้าถึงข้อมูล การจัดเก็บข้อมูล ไปจนถึงวิธีรับมือหากระบบเกิดความผิดพลาด โดยเฉพาะเมื่อใช้ AI Agent ที่สามารถเชื่อมต่อกับเครื่องมือหลายประเภท เช่น ระบบบริหารความสัมพันธ์กับผู้บริโภค (CRM) แพลตฟอร์มโฆษณา และระบบวิเคราะห์ข้อมูล การประเมินความปลอดภัยตั้งแต่ก่อนเริ่มใช้งานจะช่วยลดความเสี่ยงที่อาจเกิดขึ้นในภายหลัง
3. ความน่าเชื่อถือสำคัญต่อการแข่งขันของผู้ให้บริการ AI
องค์กรมักเปรียบเทียบบริการ AI โดยดูจากความสามารถ ความเร็ว และราคา แต่เมื่อมีประสบการณ์การใช้ AI ความสามารถในการตรวจสอบและควบคุมการทำงานของ AI ก็ต้องมีบทบาทเพิ่มขึ้นด้วย ธุรกิจจึงควรพิจารณาว่าผู้ให้บริการมีข้อมูลการทดสอบความปลอดภัย สามารถตรวจสอบประวัติการทำงานของระบบได้หรือไม่ และมีมาตรการรับมือเมื่อเกิดเหตุการณ์ผิดปกติอย่างไร
สุดท้าย ความเสี่ยงที่เกิดขึ้น แสดงให้เห็นถึงความท้าทายครั้งสำคัญของอุตสาหกรรม AI เมื่อผู้พัฒนา AI เริ่มยอมรับว่าควบคุมและตรวจสอบ AI ได้ยากกว่าเดิม การนำ AI มาใช้จึงต้องมาพร้อมความเข้าใจ การจัดการข้อมูล และความรับผิดชอบต่อสิ่งที่จะเกิดขึ้น เพราะเมื่อ AI มีบทบาทต่อการตัดสินใจทางธุรกิจมากขึ้น ความเชื่อมั่นของผู้บริโภคและความปลอดภัยจะกลายเป็นองค์ประกอบสำคัญของการเติบโตในระยะยาว
FAQ: คำถามที่พบบ่อยเกี่ยวกับความปลอดภัย AIทำไมเหตุการณ์ 10 วัน จึงสำคัญต่อวงการ AI?เพราะเป็นช่วงที่ความกังวลเรื่องความปลอดภัยของ AI ได้รับความสนใจอย่างต่อเนื่อง ทั้งจากการเปิดตัวเทคโนโลยีใหม่ การลาออกของนักวิจัย และการเรียกร้องให้ตรวจสอบระบบ AI อย่างเข้มงวดขึ้น AI Agent คืออะไร และทำไมจึงมีความเสี่ยง?AI Agent คือระบบ AI ที่สามารถวางแผนและลงมือทำงานหลายขั้นตอนตามเป้าหมายที่ได้รับ โดยอาจเชื่อมต่อกับเครื่องมือหรือระบบอื่นได้ ความเสี่ยงเกิดขึ้นเมื่อ AI ทำเกินที่ได้รับอนุญาต ตีความคำสั่งผิด หรือเข้าถึงข้อมูลสำคัญโดยไม่มีมาตรการควบคุม ทำไมบริษัท AI บางแห่งจึงสนับสนุนให้ชะลอการพัฒนา?ผู้บริหารและนักวิจัยบางส่วนกังวลว่า ความสามารถของ AI อาจเพิ่มขึ้นเร็วกว่าความสามารถในการตรวจสอบและควบคุมระบบ จึงเสนอให้เพิ่มการทดสอบความปลอดภัยและเปิดให้หน่วยงานภายนอกเข้ามาประเมินก่อนนำเทคโนโลยีที่มีความสามารถสูงไปใช้งานในวงกว้าง ความปลอดภัยของ AI ส่งผลต่อธุรกิจและนักการตลาดอย่างไร?เมื่อธุรกิจนำ AI มาใช้วิเคราะห์ข้อมูลผู้บริโภค ผลิตคอนเทนต์ หรือดำเนินงานโดยอัตโนมัติ ความผิดพลาดของระบบอาจส่งผลต่อข้อมูล ชื่อเสียง และความเชื่อมั่นของผู้บริโภค องค์กรจึงควรกำหนดสิทธิ์การเข้าถึงข้อมูล ตรวจสอบผลลัพธ์ และให้มนุษย์เป็นผู้อนุมัติการดำเนินงานที่มีความเสี่ยงสูง อนาคตของอุตสาหกรรม AI จะเป็นอย่างไรหลังเหตุการณ์นี้?ประเด็นที่ต้องติดตามคือการกำหนดมาตรฐานความปลอดภัย การตรวจสอบจากหน่วยงานภายนอก และแนวทางกำกับดูแลของแต่ละประเทศ ขณะเดียวกัน ธุรกิจ AI ยังต้องบริหารเงินลงทุนและการแข่งขันทางธุรกิจ ซึ่งจะมีผลต่อทิศทางการพัฒนาและเปิดตัวเทคโนโลยีในระยะต่อไป |
Source: Reuters
Related posts:
 สรุป GPT-6 Astra โมเดลใหม่จาก OpenAI เก่งยังไง ทำไมอาจเป็นก้าวแรกสู่ยุค AGI ที่ทำเอาทั้งโลกฮือฮา
 รู้จัก GPT-5.6 โมเดลใหม่จาก OpenAI เริ่มเปิดให้ใช้งานวันนี้ แบ่ง 3 ระดับให้เราเลือก AI ให้เหมาะกับงาน
 อังกฤษปั้น ‘AI Security Institute’ ตรวจโมเดล AI ขั้นสูง หวังลดอันตรายจากการใช้ AI ผิดทาง สู่ต้นแบบระดับนานาชาติ
 Big Tech ตบเท้าเข้าทำเนียบให้สัญญาในการดูแลการนำ AI ไปใช้ในทางที่ผิด
 GPT-4 คืออะไร? The Next Big Thing ของโลกเอไอที่ถูกจับตามองจากทั่วโลก